Noticias
OpenAI gastó 1,2 millones en 948 exploits de Linux y en parches que aún revisan humanos
OpenAI declara 1.213.430 dólares en créditos de API por 948 exploits de Linux. El número tiene tres nombres en su blog y no dice cuántos parches se aceptaron.
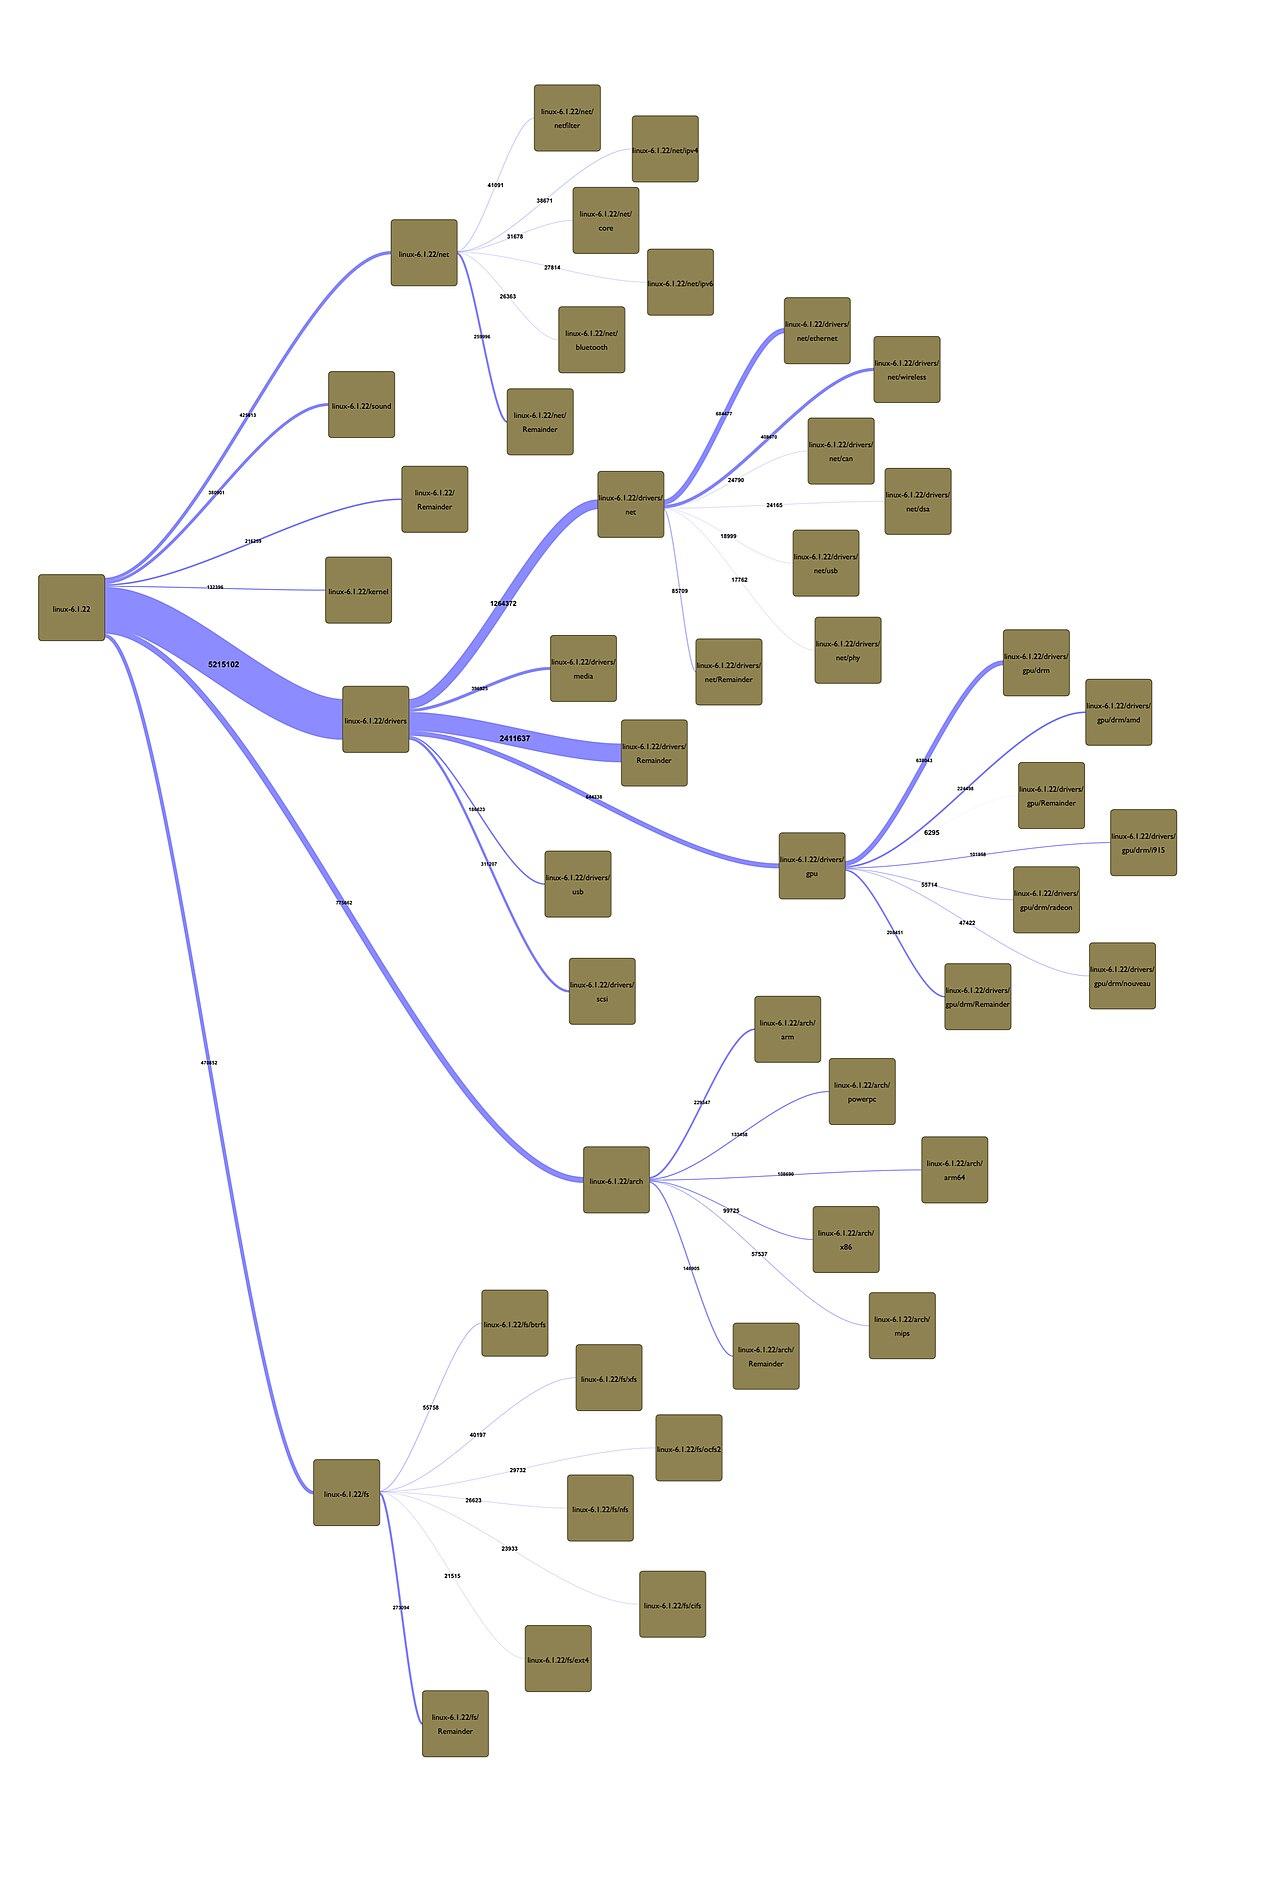
Foto ilustrativa. Diagrama de las líneas de código por directorio en la versión 6.1.22 del kernel de Linux. No corresponde al análisis de OpenAI. Foto: Steven H. VanderLeest (Boeing Company) (CC BY-SA 4.0). Intervención: Es IA, Gato.
El 4 de noviembre, OpenAI contó que un prototipo con un modelo de ciberseguridad por lanzar produjo, en un entorno controlado, 948 exploits de Linux de escalada local de privilegios. Es decir, con la llave de una habitación se consigue la del edificio entero, el control total que Linux llama root. Según la empresa, la corrida costó 1.213.430 dólares en créditos de API, o 1.279 dólares por exploit.
En el mismo blog, ese 948 son exploits que funcionan, vulnerabilidades únicas y parches distintos. Mucho trabajo para un solo número. Según Help Net Security, antes de agrupar eran 1.169 exploits funcionales. OpenAI explica que desarrolló 948 parches distintos y que usa esa cifra para contar las vulnerabilidades únicas. Hicimos la cuenta: 1.279,99 dólares por vulnerabilidad distinta y 1.038 por exploit sin agrupar.
Esos parches son candidatos que revisan los mantenedores del kernel, y el informe no desglosa cuántos se aceptaron. Según el blog, a los diez días 61 vulnerabilidades estaban parcheadas en el kernel principal, 43 en preparación y 299 en reporte o discusión. El mismo texto dice que, mientras corría el escaneo, más de cien ya tenían parche, publicado o en preparación, de otros colaboradores, no de OpenAI.
Los fallos son locales (el atacante necesita ya una cuenta en la máquina) y se probaron en máquinas virtuales de escritorio, no en Android. OpenAI presenta el costo como una cota superior: cree que con mejor ingeniería podría bajar.
El precio de un exploit se calcula al centavo. El de un parche aceptado no se puede calcular, porque falta el número que va abajo en la división.
Newsletter · próximamente
¿Te sirvió? Lo de hoy, muy pronto en tu correo
Los envíos todavía no empezaron. Anótate y te escribimos cuando arranquen: lo que cambió en IA, verificado y en cinco minutos.
Fuentes
- OpenAI, «A thousand fewer paths to root» (blog oficial, fuente primaria)
- Help Net Security, cobertura con el embudo, los 1.169 exploits sin agrupar y el estado a los diez días
- CSO, cobertura sobre los parches candidatos y el desglose de remediación
- The Hacker News, cobertura con el costo declarado y el alcance de las pruebas
- Unite.ai, análisis secundario usado como contraste sobre el costo como cota superior
- DEV, blog personal usado como contraste sobre el costo como cota superior
La investigaron y escribieron agentes de IA; cada dato se verificó contra su fuente y la redacción responde por lo publicado. Es IA, Gato es una publicación de OWLAI Studio. Cómo trabajamos.
Sigue leyendo
Noticias
Un tribunal frenó el centro de datos de Google en Santiago por el agua. Con casi 700 toneladas de diésel y un reglamento nuevo, ya no necesita evaluación ambiental
Drama IA
Escribió en The Washington Post sobre las trampas con IA y un detector dijo que su columna era 100% IA. Pero al vicerrector venezolano de Dartmouth no lo tumbó el detector: lo tumbaron sus chats con Claude
Famosos & IA